

AWS CloudFormationを使ってはじめてのIaC実践という事で前回の続きとなります。
目標としてはAWSアカウントを取得したゼロの状態から、IaCでVPCやRole、SecurotyGroupなどの最低限のリソースを作成して、EC2インスタンスを作成する、というところまで行う事です。
前回(第2回)はこちら
https://syachiku.net/awscloudformationiac2-iam-role/
AWSのCloudFormationでIaCを実践してみる(すべての記事一覧)
第1回 – VPC https://syachiku.net/awscloudformationiac1-vpc/
第2回 – Role https://syachiku.net/awscloudformationiac2-iam-role/
第3回 – SecurityGroup https://syachiku.net/awscloudformationiac3-sg/
第4回 – EC2 https://syachiku.net/awscloudformationiac4-ec2/
第5回 – VPC FlowLogs https://syachiku.net/awscloudformationiac5-flowlogs/
第6回 – CloudTrail https://syachiku.net/awscloudformationiac6-trail/
第7回 – R53 HostedZone https://syachiku.net/awscloudformationiac7-r53-hosted/
前回はこれから作成する予定のec2インスタンスに紐づけるIAM Roleを作成しました。引き続きEC2インスタンス作成に必要となるリソース作成を続けていきます。
※今回実施することは基本的には無料ですが、利用料金が発生する可能性が少なからずありますので、あくまで自己責任でお願いします。
1. 前提条件
- AWSアカウントが取得できていること
- 適切な権限(=Admin相当)をもったIAMユーザーを作成していること
- ルーティングなどの最低限のネットワークの知識があること
- YAMLの書きかたを知っていること(CloudFormationはjsonもしくはyamlで書けますが、今回はyamlで書いていきます。)
- AWSのIAMやRoleについて最低限の知識があること
2. 今回作成するAWS環境
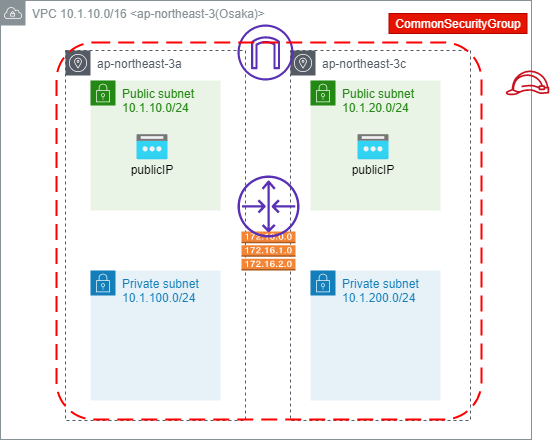
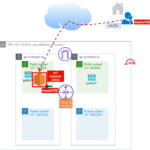
今回作成するリソースははEC2インスタンスで利用するSecurityGroupです。
ec2を遠隔操作できるようにするためにSSH(22)へアクセスできるようなSecurityGroupを作成します。
- SecurityGroup(Public) … Internet側からSSH(22)を許可
※動作確認ができたらSSHは停止予定です。
※実際にEC2で提供するサービス単位でSecurityGroup権限は分離していく予定です。
3. 構成図
4. CloudFormation Template
以下のgithub上に保管していますので参照ください。
https://github.com/gogoloon/aws-cfn-setup/tree/aws-infra-03
今回は少し短いので以下にも載せておきます。
AWSTemplateFormatVersion: "2010-09-09"
Description:
  security group

Resources:
  CommonSecurityGroup:
    Type: AWS::EC2::SecurityGroup
    Properties:
      GroupDescription: "aws-infra public security group"
      VpcId: !ImportValue aws-infra-vpc
      SecurityGroupIngress:
        - IpProtocol: tcp
          FromPort: 22
          ToPort: 22
          CidrIp: 0.0.0.0/0
      SecurityGroupEgress:
        - IpProtocol: tcp
          FromPort: 80
          ToPort: 80
          CidrIp: 0.0.0.0/0
        - IpProtocol: tcp
          FromPort: 443
          ToPort: 443
          CidrIp: 0.0.0.0/0
      Tags:
        - Key: Name
          Value : aws-infra-publuc-sg

  CommonSecurityGroupIngress:
    Type: AWS::EC2::SecurityGroupIngress
    Properties:
      GroupId: !Ref CommonSecurityGroup
      IpProtocol: -1
      FromPort: -1
      ToPort: -1
      SourceSecurityGroupId: !GetAtt CommonSecurityGroup.GroupId

  CommonSecurityGroupEgress:
    Type: AWS::EC2::SecurityGroupEgress
    Properties:
      GroupId: !Ref CommonSecurityGroup
      IpProtocol: -1
      FromPort: -1
      ToPort: -1
      SourceSecurityGroupId: !GetAtt CommonSecurityGroup.GroupId
5. スタックの作成
それでは先ほど作成したコードを使って、リソースを作成していきます。
マネージメントコンソールにログオンして、リージョンを大阪に切り替えたのち、CloudFormationを開きます。
「スタックの作成」→「新しいリソースを使用」を選択します。
「テンプレートファイルをアップロード」からコードのファイルを選択してアップします。
スタックの名称やネットワーク設定値を入力(デフォルトから変更したい場合には変更してください)してスタックの作成まで進めます。
6. 作成されたリソースの確認
しばらくするとステータスが「CREATE_COMPLETE」となりスタック作成が完了します。
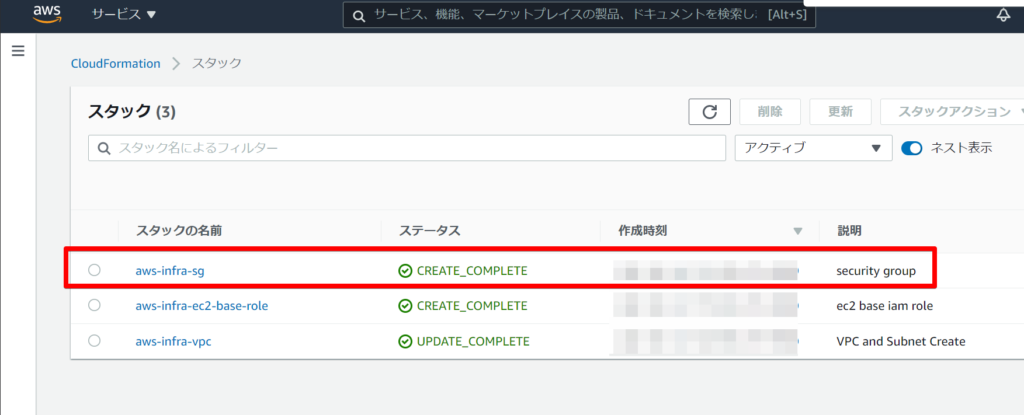
それでは作成されたリソースを確認してみます。
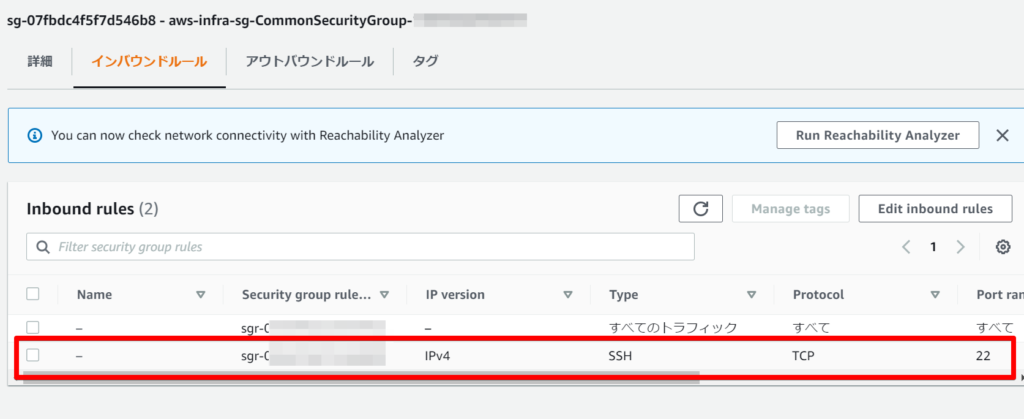
6.1. SecurityGroup
Internetから入ってくるIN方向にはsshだけが許可されています。
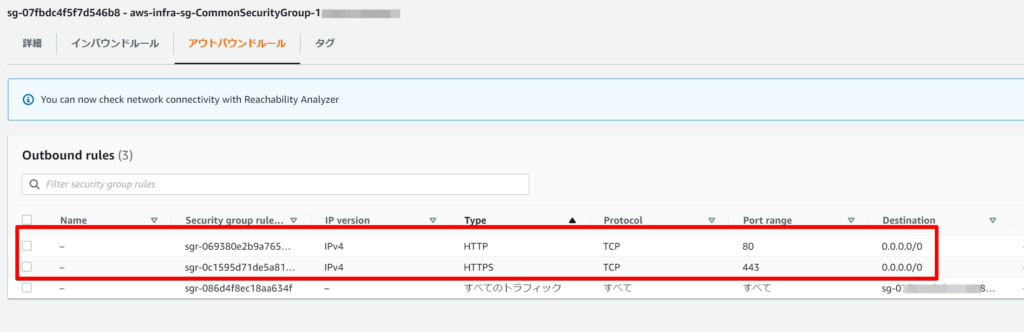
インスタンスからはWebアクセスのみ可能となっています。
7. まとめ
想定した通りのSecurityGroupが作成できました。
次回はいよいよEC2インスタンをDeployしてみます。
今回は以上となります。
AWSを効率的に学習する方法
私が効率的にAWSを学習するために実施した方法は以下の通りです。
①最初に書籍(ハンズオンができる)を購入、座学でAWSの基礎を学習
②AWS資格試験を取得ための学習
※私の場合は①と②を合わせて2か月でソリューションアーキテクトを取得できました。
①AWS基礎学習
最初に購入した書籍は「Amazon Web Services 基礎からのネットワーク&サーバー構築」です。
Amazon Web Services 基礎からのネットワーク&サーバー構築 改訂4版

この本では、AWSの基本サービスを利用したハンズオンを通じて、AWSの基礎を学習することができます。
また、タイトル通りAWSのネットワークやインフラに関しても網羅しているため、もともとインフラ系の技術者ではない人たちにとっても分かりやすい内容だと思います。
とりあえずAWS上にサーバーを設定して開発を行うための準備までするには最良の一冊です。
Amazon Web Services 基礎からのネットワーク&サーバー構築 改訂4版
②AWS資格取得
AWSの基礎をある程度学習することができたら、次はAWS資格を取得しましょう。まずはAWSソリューションアーキテクトを目指しましょう。

資格勉強のための問題集をひたすら解きながら、AWSの知識を積み重ねて習得していきましょう!
苦行ではありますが、この問題集を3周ほどすればAWS用語や構成に関しても習得できているはずです。
独学だと手が止まってしまう場合は、ササエル のようなインフラエンジニア向けのオンラインスクールを使う手もあります。ネットワークやサーバーの分野に絞ったカリキュラムなので、業務でインフラを触る人が学び直すのにも使えます。
コメント